La revisión de accesos en la empresa también importa cuando una persona cambia de funciones. Imagina que alguien pasa de administración a atención comercial, pero conserva permiso para consultar las carpetas del departamento anterior. Semanas después, alguien comenta: «Sigue teniendo acceso».
Es una escena ilustrativa. Puede ocurrir también al terminar una colaboración: se devuelve el ordenador, pero queda activa una cuenta en una aplicación externa. Por eso, el cierre necesita coordinación y comprobaciones.
La pregunta práctica es sencilla: ¿qué información y herramientas necesita utilizar ahora esta persona? A partir de ahí, conviene revisar qué accesos mantener, modificar o retirar.
Por qué conviene revisar los permisos cuando cambian las funciones
Un permiso pudo ser adecuado al concederse y dejar de serlo después. Cambian los proyectos, las tareas y las relaciones con proveedores. Los accesos deberían revisarse teniendo en cuenta esas circunstancias.
La AEPD explica que las medidas de seguridad de los tratamientos deben ajustarse a los riesgos para las personas. Organizar los permisos es parte de esa gestión cuando se tratan datos personales.
No se trata de atribuir malas intenciones a quien deja un puesto. Se trata de limitar accesos que ya no corresponden y conservar una organización comprensible para quienes continúan trabajando.
1. Identifica más que la cuenta principal
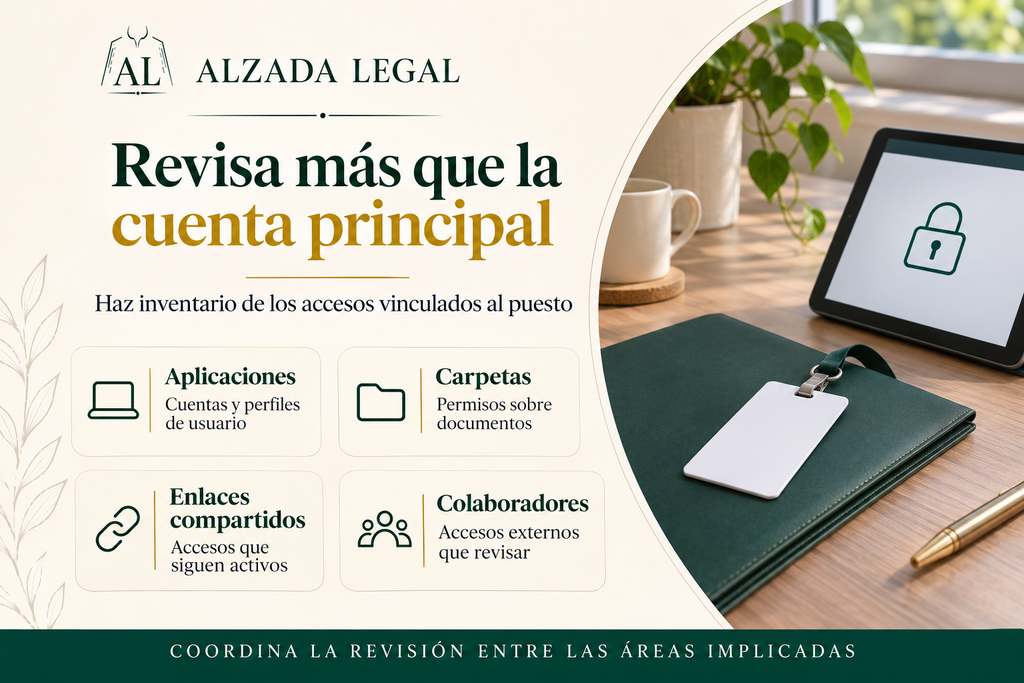
Empieza por un inventario de los recursos vinculados al puesto. Pregunta también al responsable del área: no todas las herramientas tienen por qué estar gestionadas desde el mismo lugar.
- Aplicaciones: cuentas de usuario, perfiles de administración y herramientas contratadas por departamentos
- Documentos: carpetas, espacios de equipo y archivos compartidos
- Enlaces e invitaciones: accesos concedidos para un proyecto o una colaboración
- Otros recursos: acceso remoto, dispositivos y credenciales físicas, cuando corresponda
El objetivo es disponer de una relación útil para actuar. Registra qué recurso se utiliza, quién lo administra y qué revisión necesita. Evita reunir en ese inventario contraseñas u otros secretos de acceso.
2. Distingue entre una baja y un cambio de puesto
Al finalizar la relación, organiza la retirada de los accesos asociados a esa persona en el momento correspondiente. Si cambia de puesto, contrasta los permisos anteriores con las nuevas funciones: algunos seguirán siendo necesarios y otros deberán modificarse.
La política de control de acceso de INCIBE para pymes recomienda asignar permisos según las funciones, aplicar el mínimo privilegio y disponer de procedimientos para altas, modificaciones y bajas.
Un ejemplo de cambio de departamento
En el supuesto inicial, no bastaría con añadir las herramientas comerciales. Habría que comprobar si la persona necesita conservar algún acceso administrativo por una tarea de transición y quién autoriza esa necesidad.
Si se acuerda una excepción temporal, concreta su alcance y cuándo se revisará. «Por si acaso» no explica qué información necesita utilizar ni durante cuánto tiempo.
3. Coordina quién solicita, autoriza y ejecuta los cambios
Una revisión puede quedarse a medias si cada departamento cree que la ha completado otro. Define quién comunica el cambio, quién determina los permisos necesarios y quién realiza las actuaciones técnicas.
Según la organización, pueden intervenir recursos humanos, la persona responsable del área, informática o un proveedor externo. Si aparece una duda de privacidad, cuenta con el asesoramiento correspondiente y con el DPD cuando proceda.
En una empresa pequeña, una persona puede asumir varias funciones. Lo esencial es que estén asignadas y que alguien confirme el cierre. Un mensaje de solicitud no demuestra por sí solo que todos los cambios estén aplicados.
4. Incluye colaboradores y accesos fuera de las herramientas habituales
Revisa también las cuentas de consultores, agencias y otros colaboradores cuando termina su intervención o cambia el servicio. Una invitación a una carpeta puede seguir activa aunque el proyecto ya haya terminado.
Comprueba, con quien administra cada servicio, los permisos directos, los grupos y los enlaces compartidos. La comprobación debe considerar cómo funciona la herramienta; cambiar una contraseña no equivale necesariamente a retirar todas las formas de acceso.
Si se han utilizado credenciales compartidas, pide al responsable técnico que valore cómo renovarlas y sustituirlas por accesos individuales cuando sea posible. Evita pedir a la persona saliente que entregue sus claves personales a quien la sustituye.
Retirar un acceso no significa borrar toda la información
Antes de eliminar una cuenta o su contenido, revisa qué documentación necesita conservar la organización y quién debe gestionar su continuidad. Pueden existir obligaciones de conservación o información necesaria para tareas pendientes.
También hay que respetar la privacidad y las reglas aplicables al uso de los sistemas. La salida de una persona no habilita por sí sola el acceso indiscriminado a todas sus comunicaciones.
Si el tratamiento del correo, los archivos o un dispositivo plantea dudas, define la actuación con apoyo jurídico y técnico. Evita resolver la continuidad manteniendo indefinidamente una cuenta activa sin criterios.
Lista para una revisión de accesos en la empresa
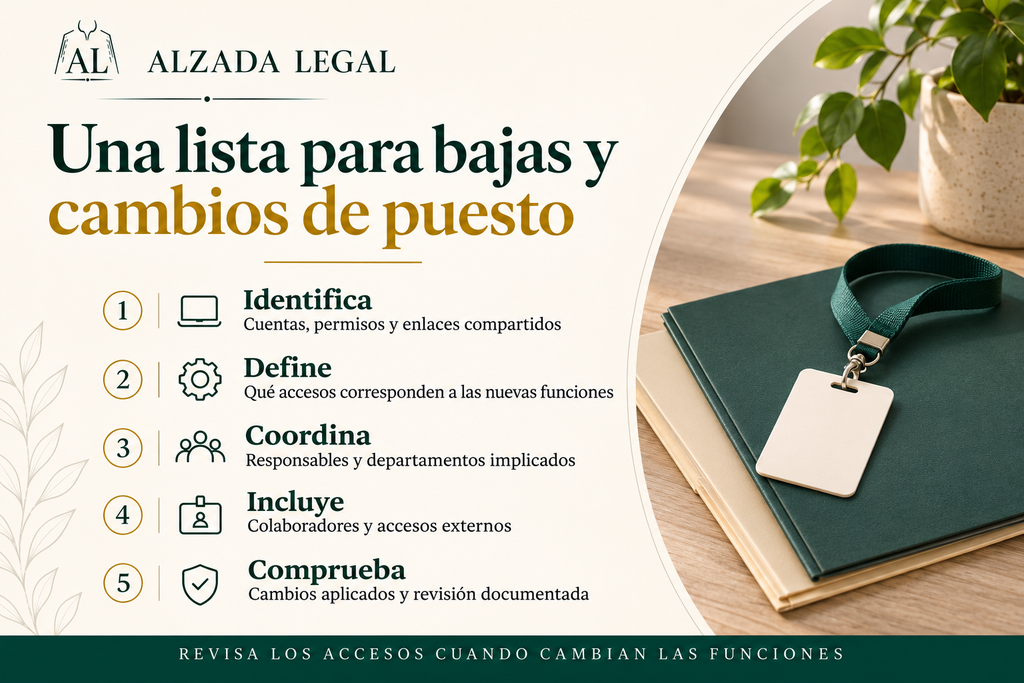
Adapta estas cinco comprobaciones a vuestros sistemas y responsabilidades:
- Identifica: cuentas, permisos, grupos y enlaces asociados a la persona
- Define: qué necesita por sus nuevas funciones o qué accesos deben retirarse
- Coordina: responsables, momento de actuación y tratamiento de la información pendiente
- Incluye: colaboradores, proveedores y aplicaciones externas
- Comprueba: cambios realizados y registro del cierre o de las excepciones pendientes
El registro puede recoger recurso, actuación, responsable y fecha. Conserva la información pertinente para justificar la revisión, con acceso limitado y criterios de conservación definidos.
Convierte la revisión en un procedimiento que el equipo conozca
La revisión de accesos en la empresa necesita instrucciones que puedan utilizarse cuando llega una baja o un cambio de funciones. Explica cómo avisar, a quién consultar y cómo confirmar que el proceso está completo.
En Alzada Legal ofrecemos consultoría en protección de datos y seguridad de la información, además de formación y documentación interna adaptada a la organización. Podemos ayudarte a revisar cómo encaja este procedimiento en vuestra actividad.
Consulta cómo organizar la revisión de accesos
Preguntas frecuentes
¿Cada cuánto hay que revisar los permisos?
Además de actuar ante bajas y cambios de funciones, conviene programar revisiones periódicas. La frecuencia debe adecuarse al riesgo, los sistemas y la organización; no hay una periodicidad única para todas las empresas.
¿Basta con recuperar el ordenador corporativo?
No. Puede haber cuentas en servicios externos, enlaces compartidos u otros accesos independientes del equipo. Conviene contrastar el inventario y comprobar las actuaciones en cada recurso.
¿Puede mantenerse un permiso durante una transición?
Si existe una necesidad justificada, define el alcance, quién la autoriza y cuándo se revisará. La excepción debe ajustarse a las funciones y a las medidas de seguridad aplicables.
¿Hay que borrar inmediatamente el correo de quien se marcha?
La retirada de acceso y la conservación del contenido son decisiones diferentes. Revisa continuidad, obligaciones de conservación, privacidad y políticas internas antes de decidir qué actuación corresponde.
¿Qué hago si descubro que un acceso seguía activo?
Comunícalo por el procedimiento interno y coordina su corrección. Después, valora qué información estaba accesible y si hay indicios de uso indebido. Si pudiera existir una brecha de datos personales, requiere una evaluación específica.