Introducción
No todos los activos valiosos de una empresa aparecen en el balance. Una metodología interna, una estrategia comercial, una fórmula, una base de clientes, determinados procesos productivos o una política de precios pueden representar una ventaja competitiva considerable.
Sin embargo, esa información no queda jurídicamente protegida por el mero hecho de que la empresa la considere confidencial. Para hablar propiamente de secretos empresariales, deben concurrir determinados requisitos y, especialmente, la organización debe haber adoptado medidas razonables para preservar su carácter reservado.
Esta cuestión resulta especialmente relevante en un entorno en el que empleados, proveedores, consultores, socios tecnológicos y colaboradores acceden diariamente a información estratégica. La facilidad para copiar archivos, compartir documentos en la nube o utilizar herramientas externas aumenta además el riesgo de pérdida de control.
Por ello, proteger un secreto empresarial no consiste únicamente en firmar un acuerdo de confidencialidad. Requiere una estrategia jurídica, contractual, organizativa y tecnológica coherente.
¿Qué se considera un secreto empresarial?
En España, la protección específica de esta materia se articula principalmente a través de la Ley 1/2019, de 20 de febrero, de Secretos Empresariales, que transpuso la normativa europea sobre protección de conocimientos técnicos e información empresarial no divulgados.
La norma parte de una idea esencial: no toda información interna constituye automáticamente un secreto empresarial. Para recibir esta protección, la información debe cumplir determinados requisitos.
La información debe ser realmente secreta
El primer requisito es que la información no sea generalmente conocida ni fácilmente accesible para las personas que habitualmente trabajan con ese tipo de información. Esto implica que una empresa no puede considerar secreto empresarial algo que ya es público o que puede obtenerse fácilmente mediante fuentes accesibles.
Puede tratarse, por ejemplo, de:
- Fórmulas o procesos productivos.
- Algoritmos o desarrollos tecnológicos internos.
- Estrategias comerciales.
- Modelos de fijación de precios.
- Estudios internos de mercado.
- Bases de clientes con información específica.
- Procesos de fabricación.
- Métodos de organización.
- Información sobre proyectos aún no anunciados.
- Know-how técnico o comercial.
El elemento esencial es el carácter reservado y el valor que precisamente deriva de ese secreto.
Debe tener valor empresarial por ser secreta
El segundo requisito consiste en que la información posea valor empresarial precisamente porque no es conocida por terceros.
Una lista genérica de empresas obtenida de una fuente pública difícilmente tendrá la misma consideración que una base de datos enriquecida durante años con información sobre necesidades, negociaciones, precios, histórico de compras y preferencias comerciales.
La diferencia está en el valor añadido generado por la propia compañía y en la dificultad que tendría un competidor para obtener esa misma información legítimamente.
Secretos empresariales: protegerlos exige medidas razonables
Este es probablemente uno de los aspectos más importantes desde el punto de vista práctico. No basta con afirmar que una determinada información era confidencial una vez que se ha producido una filtración.
La empresa debe haber adoptado medidas razonables para mantenerla en secreto.
¿Qué significa adoptar medidas razonables?
No existe una medida única válida para todas las compañías. La protección debe guardar relación con la naturaleza de la información, su importancia y el tamaño o características de la organización.
Entre las medidas habituales pueden encontrarse:
| Medida | Finalidad |
|---|---|
| Clasificación de información | Identificar qué datos son realmente confidenciales |
| Control de accesos | Limitar el acceso a quienes lo necesitan |
| Acuerdos de confidencialidad | Establecer obligaciones contractuales |
| Restricciones de descarga | Reducir copias innecesarias |
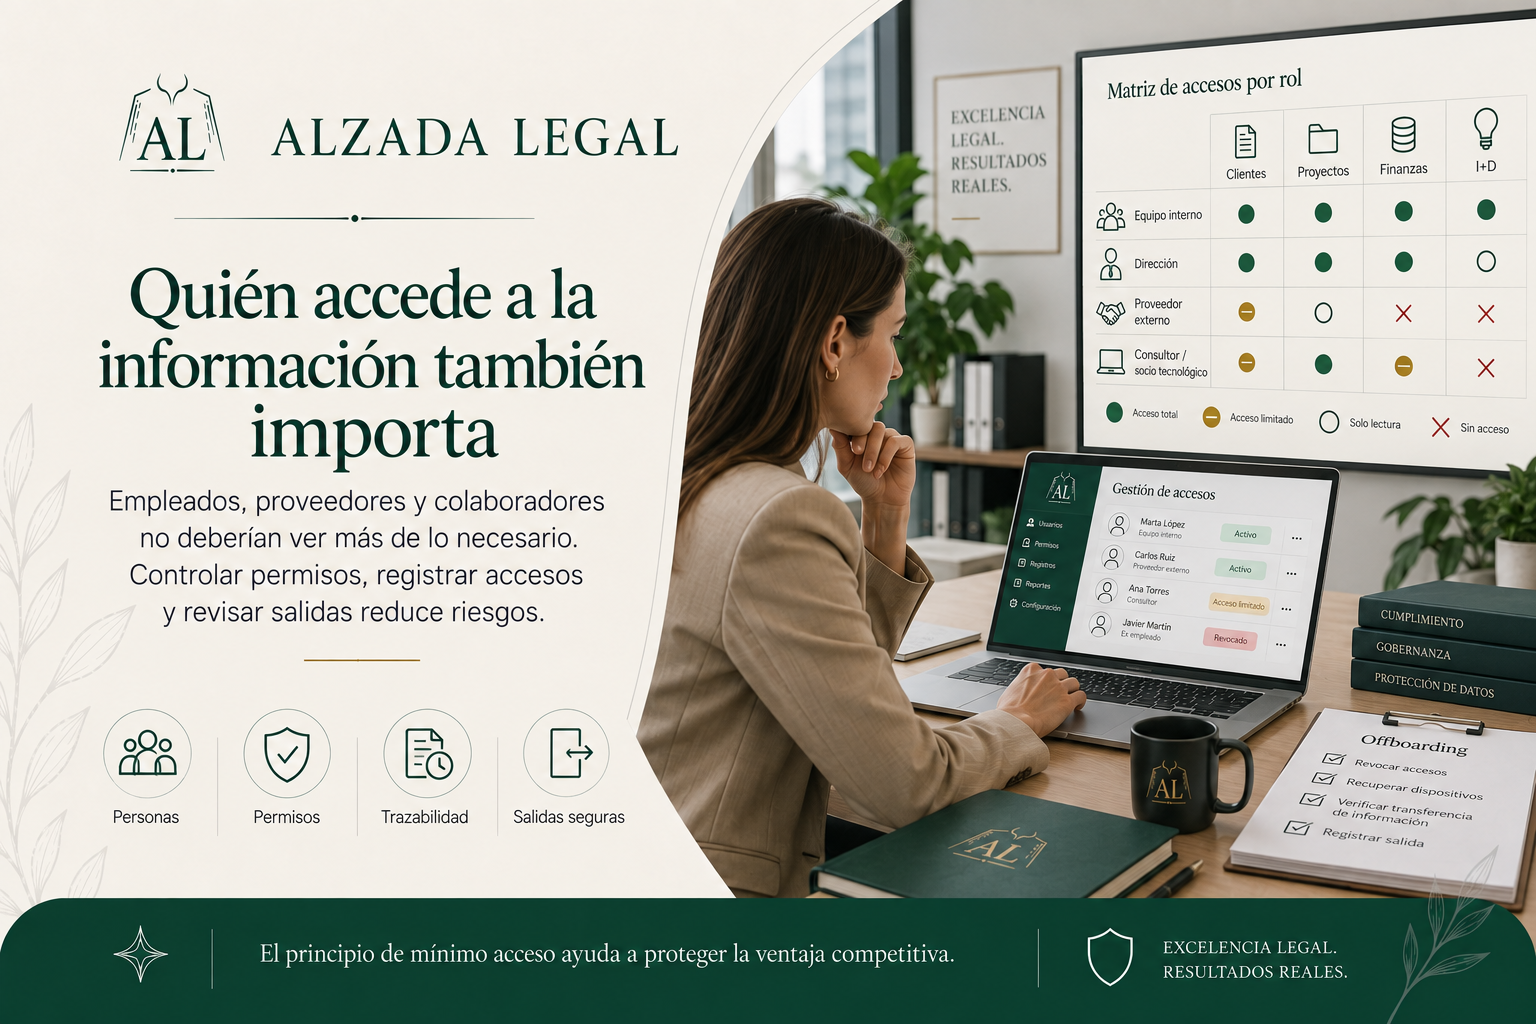
| Registro de accesos | Mejorar la trazabilidad |
| Políticas internas | Establecer reglas claras de utilización |
| Formación | Sensibilizar a empleados y directivos |
| Medidas de ciberseguridad | Prevenir accesos externos no autorizados |
| Protocolos de salida | Controlar riesgos cuando una persona deja la empresa |
La ausencia de estas medidas puede dificultar posteriormente acreditar que la compañía trataba realmente esa información como un secreto.
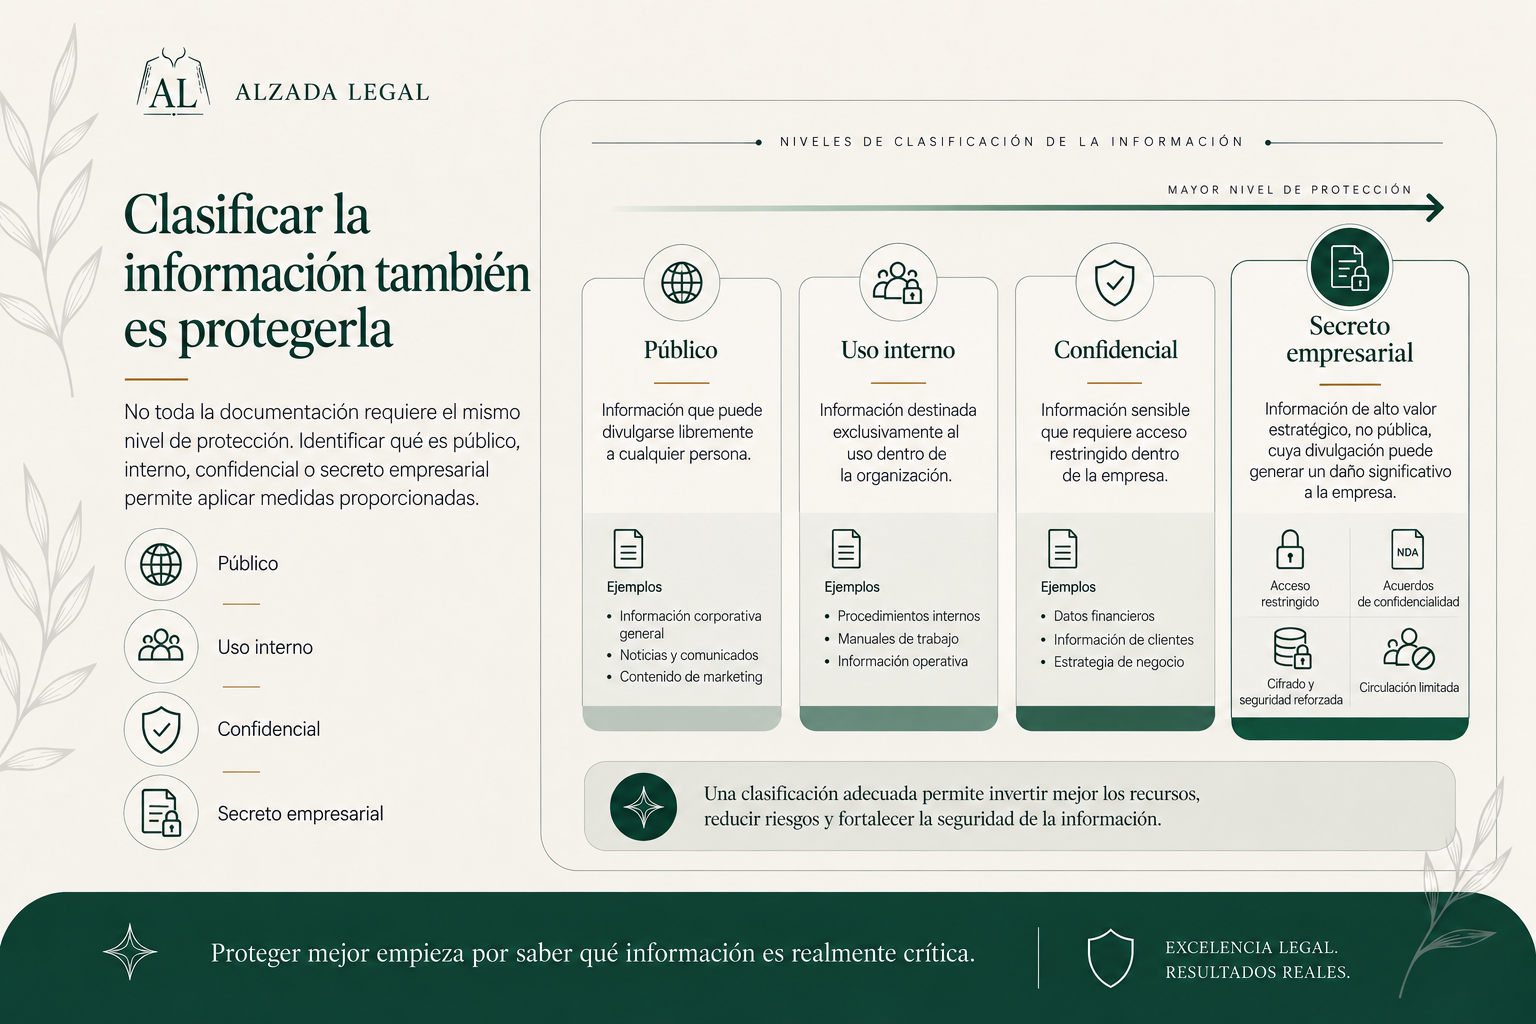
No toda la información debe protegerse igual
Otro error frecuente consiste en etiquetar prácticamente cualquier documento como “confidencial”. Esto puede resultar contraproducente.
Una política eficaz debería clasificar la información según su sensibilidad. Por ejemplo, una organización podría diferenciar entre información pública, de uso interno, confidencial y altamente restringida. De esta manera, las medidas pueden concentrarse en los activos que realmente justifican una protección reforzada.
¿Es suficiente un acuerdo de confidencialidad o NDA?
Los acuerdos de confidencialidad son una herramienta muy relevante, pero no deberían convertirse en la única medida de protección.
Un NDA permite definir qué información debe mantenerse reservada, quién puede utilizarla, durante cuánto tiempo y para qué finalidad, sin embargo, un contrato no impide técnicamente que alguien copie un archivo o comparta información.
Qué debería regular un buen acuerdo de confidencialidad
La redacción debe adaptarse a la relación concreta.
Un NDA puede establecer:
- Qué información se considera confidencial.
- Para qué puede utilizarse.
- Quién puede acceder a ella.
- Qué excepciones existen.
- Cómo debe almacenarse.
- Si puede compartirse con asesores o subcontratistas.
- Cuándo debe devolverse o eliminarse.
- Qué sucede cuando finaliza la relación.
- Qué consecuencias produce el incumplimiento.
Las definiciones excesivamente genéricas pueden generar problemas.
Una cláusula que califica como confidencial “toda la información intercambiada entre las partes” puede ofrecer menos seguridad jurídica que una regulación que identifique claramente las categorías especialmente protegidas.
El NDA no sustituye las medidas internas
La firma de una obligación de confidencialidad debe complementarse con controles reales. Si cualquier empleado puede acceder a todos los documentos estratégicos de la compañía, descargarlos libremente y enviarlos a una cuenta personal, la protección será claramente más débil.
La lógica debería ser sencilla: acceso únicamente cuando existe una necesidad profesional real.
Empleados y ex empleados: uno de los puntos de mayor riesgo
Las personas que trabajan dentro de una organización necesitan acceder a información empresarial para desarrollar sus funciones.
Precisamente por ello, las relaciones laborales constituyen uno de los ámbitos en los que resulta más importante diseñar mecanismos preventivos.
¿Puede un trabajador utilizar lo aprendido al cambiar de empresa?
Debe diferenciarse entre el conocimiento profesional general adquirido por una persona y los secretos empresariales de su antigua compañía.
Un empleado no deja de poseer experiencia, capacidades o conocimientos por cambiar de trabajo, sin embargo, eso no significa que pueda llevarse bases de clientes, documentos técnicos, estrategias internas o información reservada y utilizarlos en beneficio de un competidor.
Esta frontera puede resultar especialmente compleja en perfiles técnicos, comerciales o directivos. Por eso conviene identificar previamente qué información merece protección y limitar su acceso de manera proporcionada.
El momento de salida es especialmente delicado
Cuando un empleado abandona la empresa, deberían activarse determinados controles.
Entre ellos pueden incluirse:
- Retirada inmediata de credenciales.
- Recuperación de dispositivos.
- Revisión de accesos recientes.
- Eliminación de permisos en servicios cloud.
- Recordatorio de obligaciones de confidencialidad.
- Devolución de documentación.
- Confirmación de eliminación de copias autorizadas cuando proceda.
No se trata de presumir que toda persona que deja la compañía actuará incorrectamente, se trata de establecer un procedimiento estándar que reduzca riesgos y facilite la trazabilidad.
Proveedores, consultores y socios tecnológicos
El riesgo no se encuentra únicamente dentro de la plantilla.
Cada vez más empresas comparten información estratégica con proveedores tecnológicos, asesores, consultores, agencias, distribuidores y colaboradores externos.
Compartir información debe responder a una necesidad
Antes de proporcionar acceso a documentación sensible conviene hacerse una pregunta básica: ¿necesita realmente este proveedor acceder a toda esta información?
Aplicar el principio de mínimo acceso reduce considerablemente la exposición: un proveedor que únicamente necesita determinados datos para prestar un servicio no debería recibir acceso completo a sistemas o repositorios internos.
Especial atención a las herramientas tecnológicas
La contratación de servicios cloud, plataformas SaaS o herramientas de inteligencia artificial puede implicar la transferencia de información empresarial a sistemas externos.
Antes de utilizarlos conviene analizar:
- Condiciones de uso.
- Confidencialidad.
- Uso de la información por el proveedor.
- Subcontratación.
- Seguridad.
- Ubicación y almacenamiento de datos.
- Eliminación tras finalizar el servicio.
- Posibles usos para entrenamiento o mejora de sistemas.
Introducir información estratégica en una herramienta externa sin revisar previamente sus condiciones puede generar una pérdida de control difícil de revertir.
¿Qué ocurre cuando alguien obtiene un secreto empresarial?
La Ley de Secretos Empresariales protege frente a determinadas formas ilícitas de obtención, utilización o revelación de la información protegida.
Sin embargo, es importante entender que el Derecho no concede a la empresa un monopolio absoluto sobre cualquier conocimiento.
Obtención ilícita de información
Puede resultar ilícita, entre otros supuestos, la obtención mediante acceso, apropiación o copia no autorizada de documentos, objetos, archivos electrónicos u otros materiales que contengan el secreto o permitan deducirlo. También pueden existir problemas cuando una persona incumple un acuerdo de confidencialidad o una obligación que limita el uso de determinada información.
En estos casos, la trazabilidad adquiere especial importancia, poder identificar quién accedió a determinados documentos, cuándo lo hizo y qué acciones realizó puede convertirse en una evidencia relevante ante un conflicto.
Descubrimiento independiente e ingeniería inversa
Existe un matiz especialmente interesante: la protección del secreto empresarial no funciona exactamente igual que una patente.
Un tercero puede llegar legítimamente al mismo conocimiento mediante investigación o creación independiente, asimismo, bajo determinadas circunstancias puede resultar lícita la observación, estudio, desmontaje o ensayo de un producto que se encuentra legítimamente en posesión del interesado.
Esto explica por qué algunas compañías combinan diferentes instrumentos de protección. Dependiendo del activo, puede resultar más adecuado recurrir a patentes, derechos de propiedad intelectual, secretos empresariales o una combinación de varias estrategias.
Qué puede hacer una empresa ante una fuga de información
Cuando existe sospecha de apropiación o revelación indebida, el tiempo puede resultar determinante, una empresa debería evitar reaccionar únicamente mediante comunicaciones precipitadas.
Preservar la evidencia
El primer paso consiste en preservar adecuadamente las pruebas.
Pueden ser relevantes:
- Registros de acceso.
- Correos electrónicos.
- Historial de descargas.
- Logs de sistemas.
- Dispositivos corporativos.
- Contratos.
- Acuerdos de confidencialidad.
- Comunicaciones internas.
- Historial de permisos.
La recopilación debe realizarse respetando también la normativa laboral y de protección de datos. Una investigación interna mal ejecutada puede generar problemas adicionales.
Valorar medidas legales
Dependiendo del caso, pueden existir acciones dirigidas a detener la utilización ilícita, impedir nuevas revelaciones, retirar determinados productos o reclamar daños.
La respuesta debe diseñarse según la gravedad, urgencia y evidencia disponible, no todos los conflictos requieren la misma estrategia. En determinados casos puede ser prioritario detener inmediatamente la difusión. En otros, resultará esencial preservar evidencias antes de que desaparezcan.
Cómo crear un sistema de protección de secretos empresariales
La protección eficaz debe entenderse como un proceso continuo. No debería limitarse a redactar un NDA y archivarlo.
1. Identificar qué información genera ventaja competitiva
El primer paso consiste en elaborar un inventario: ¿Qué información perdería valor si estuviera en manos de un competidor?
Esa pregunta ayuda a separar los verdaderos activos estratégicos de la documentación ordinaria.
2. Clasificar la información
Una vez identificada, debe establecerse un nivel de sensibilidad. No todo requiere los mismos controles.
3. Determinar quién necesita acceso
El principio de mínimo privilegio reduce el riesgo de filtraciones accidentales o deliberadas. Cada empleado o proveedor debería acceder únicamente a los recursos necesarios para sus funciones.
4. Revisar contratos
Contratos laborales, NDAs, acuerdos con proveedores, joint ventures y relaciones con socios deberían incluir previsiones adecuadas sobre confidencialidad. Las cláusulas deben adaptarse al contexto concreto.
5. Incorporar controles tecnológicos
Autenticación, gestión de permisos, cifrado, registro de accesos y prevención de pérdida de datos pueden reforzar significativamente la protección, la dimensión jurídica y la tecnológica deberían diseñarse conjuntamente.
6. Formar a los equipos
Muchas filtraciones no se producen por espionaje empresarial sofisticado, surgen de errores cotidianos: enviar documentación al destinatario equivocado, utilizar cuentas personales, almacenar archivos en servicios no autorizados o compartir credenciales.
Por ello, la formación forma parte de una estrategia preventiva. Las empresas pueden complementar sus programas internos mediante un catálogo de formación profesional y contenidos relacionados con formación y gestión empresarial.
El objetivo debe ser que las personas comprendan qué información manejan y por qué requiere determinadas precauciones.
7. Preparar un protocolo de respuesta
Toda organización que maneje información sensible debería saber qué hacer si sospecha que se ha producido una fuga.
El protocolo debería definir:
- Quién recibe la alerta.
- Quién investiga.
- Cómo se preserva la evidencia.
- Qué departamentos intervienen.
- Cuándo se requiere asesoramiento externo.
- Cómo se decide la respuesta jurídica.
Preparar el procedimiento antes del incidente evita decisiones improvisadas.
Conclusión
Los secretos empresariales pueden constituir algunos de los activos más valiosos de una organización. Sin embargo, su protección jurídica no depende únicamente del valor económico de la información.
La empresa debe demostrar que la información era realmente secreta, que tenía valor empresarial por esa circunstancia y que existían medidas razonables para preservar su confidencialidad. Por eso, la protección no puede descansar exclusivamente en un acuerdo de confidencialidad: contratos, controles de acceso, políticas internas, ciberseguridad, formación, trazabilidad y procedimientos de salida deben formar parte de una estrategia común.
Además, cuanto más importante sea una determinada información para la ventaja competitiva de la compañía, mayor debería ser el esfuerzo destinado a protegerla.
Una revisión jurídica preventiva permite identificar qué activos pueden recibir protección como secretos empresariales, detectar puntos débiles y diseñar medidas proporcionadas antes de que se produzca una fuga. En este ámbito, reaccionar después suele ser mucho más complejo que proteger correctamente la información desde el principio.
¿Qué requisitos debe cumplir una información para ser un secreto empresarial?
Debe ser información secreta, tener valor empresarial precisamente por ese carácter reservado y haber sido objeto de medidas razonables destinadas a mantenerla en secreto. La protección dependerá siempre de las circunstancias concretas.
¿Es obligatorio firmar un NDA para proteger un secreto empresarial?
No necesariamente. Un acuerdo de confidencialidad es una medida importante, pero debería combinarse con controles de acceso, políticas internas, clasificación de información y medidas tecnológicas adecuadas.
¿Qué debería hacer una empresa cuando sospecha una fuga de información?
Debe preservar las evidencias, identificar qué información ha podido verse comprometida y revisar accesos, contratos y obligaciones de confidencialidad. Posteriormente puede valorarse la respuesta jurídica y tecnológica más adecuada.
Advertencia legal: El presente artículo tiene carácter exclusivamente informativo y no constituye asesoramiento jurídico. La consideración de una información como secreto empresarial y las medidas disponibles ante una eventual obtención, utilización o revelación ilícita deben analizarse atendiendo a las circunstancias concretas de cada caso.